
请输入
菜单
安全域实例(创建申请)
用途
安全域实例是买方侧实际运行的加密计算与存储环境。买方须先基于安全域申请创建实例,经卖方审核通过后,才能导入加密文件并在实例内开展查询、分析、建模等工作。
本操作任务需要由数据买方(数据使用方)操作执行。
前提条件
- 已完成 查看安全域,可正常查看目标安全域详情
注意事项
- 安全域使用的磁盘须为真实存在的独立分区,不可使用普通文件夹。
- 所选磁盘或分区将用于加密存储,首次启动实例时会初始化;请只选择空闲、已备份且专用于本实例的磁盘或分区,勿选择系统盘、已挂载盘或存有业务数据的磁盘。
- 提交后实例状态为待审核,此时不能启动,需等待数据卖方审核通过。
操作步骤
步骤 1:准备实例磁盘
- 准备空闲磁盘或分区。
- 确认该分区为独立分区(示例:
/dev/sdb1)。
步骤 2:进入创建入口
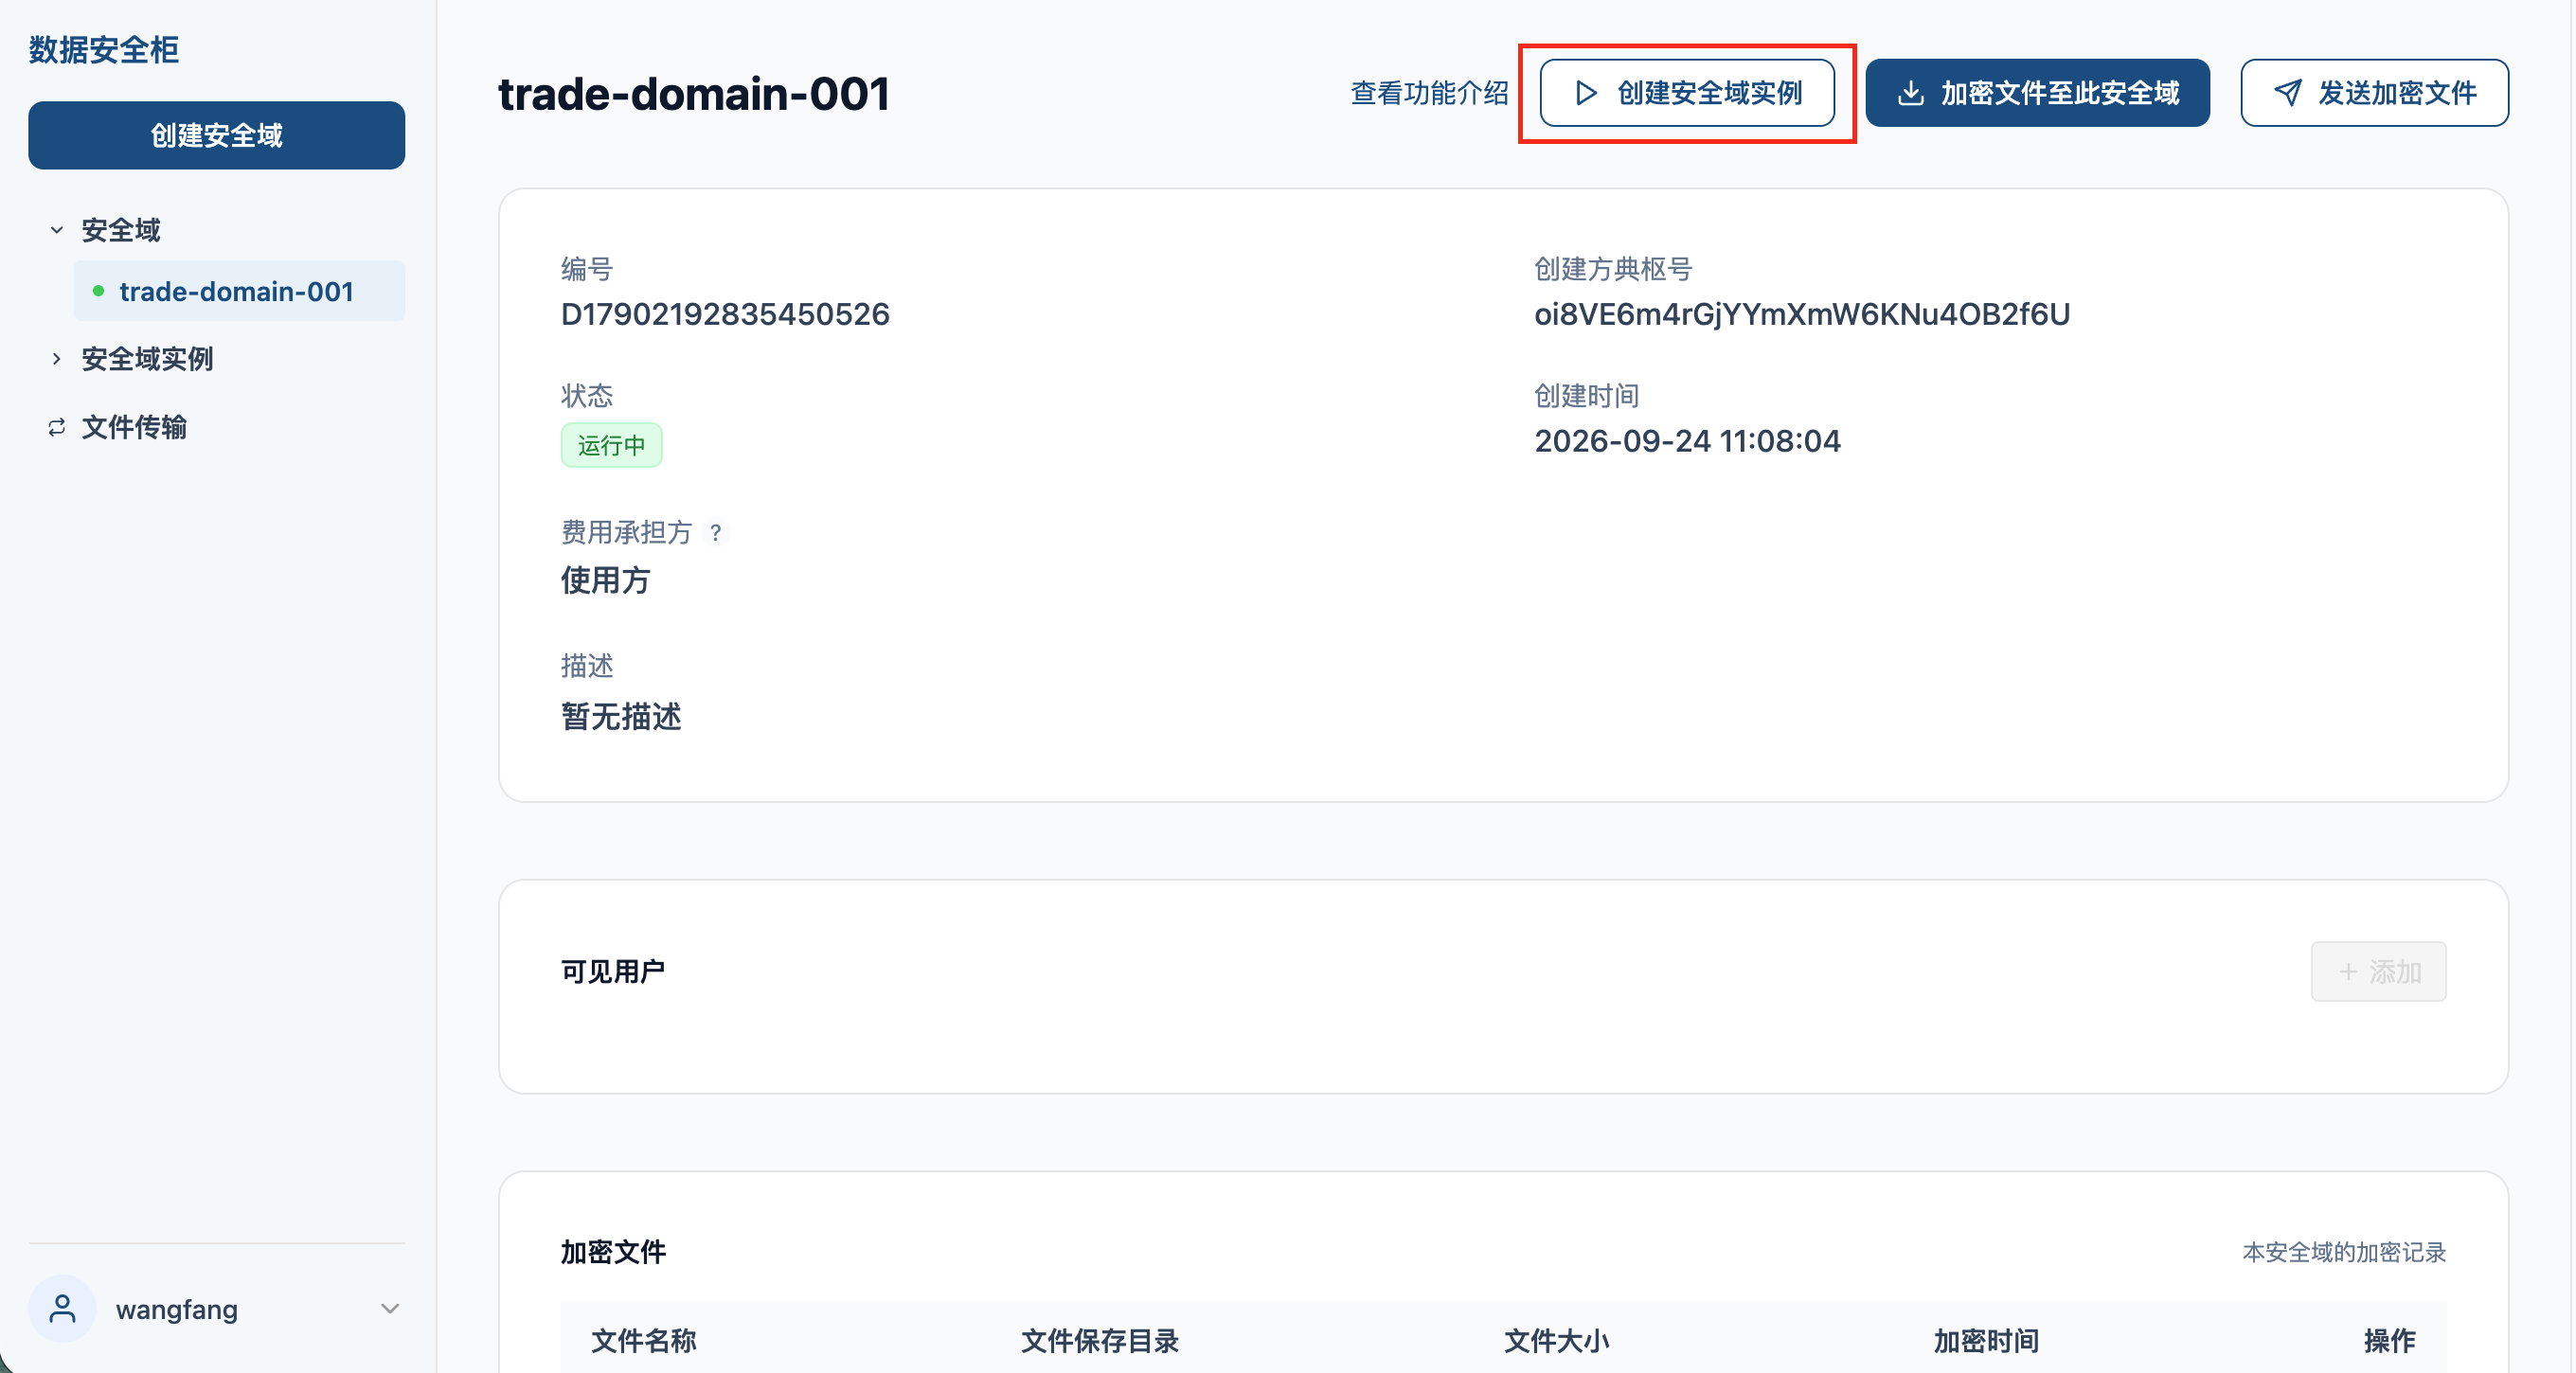
在目标安全域详情中,点击创建安全域实例。
步骤 3:填写实例信息
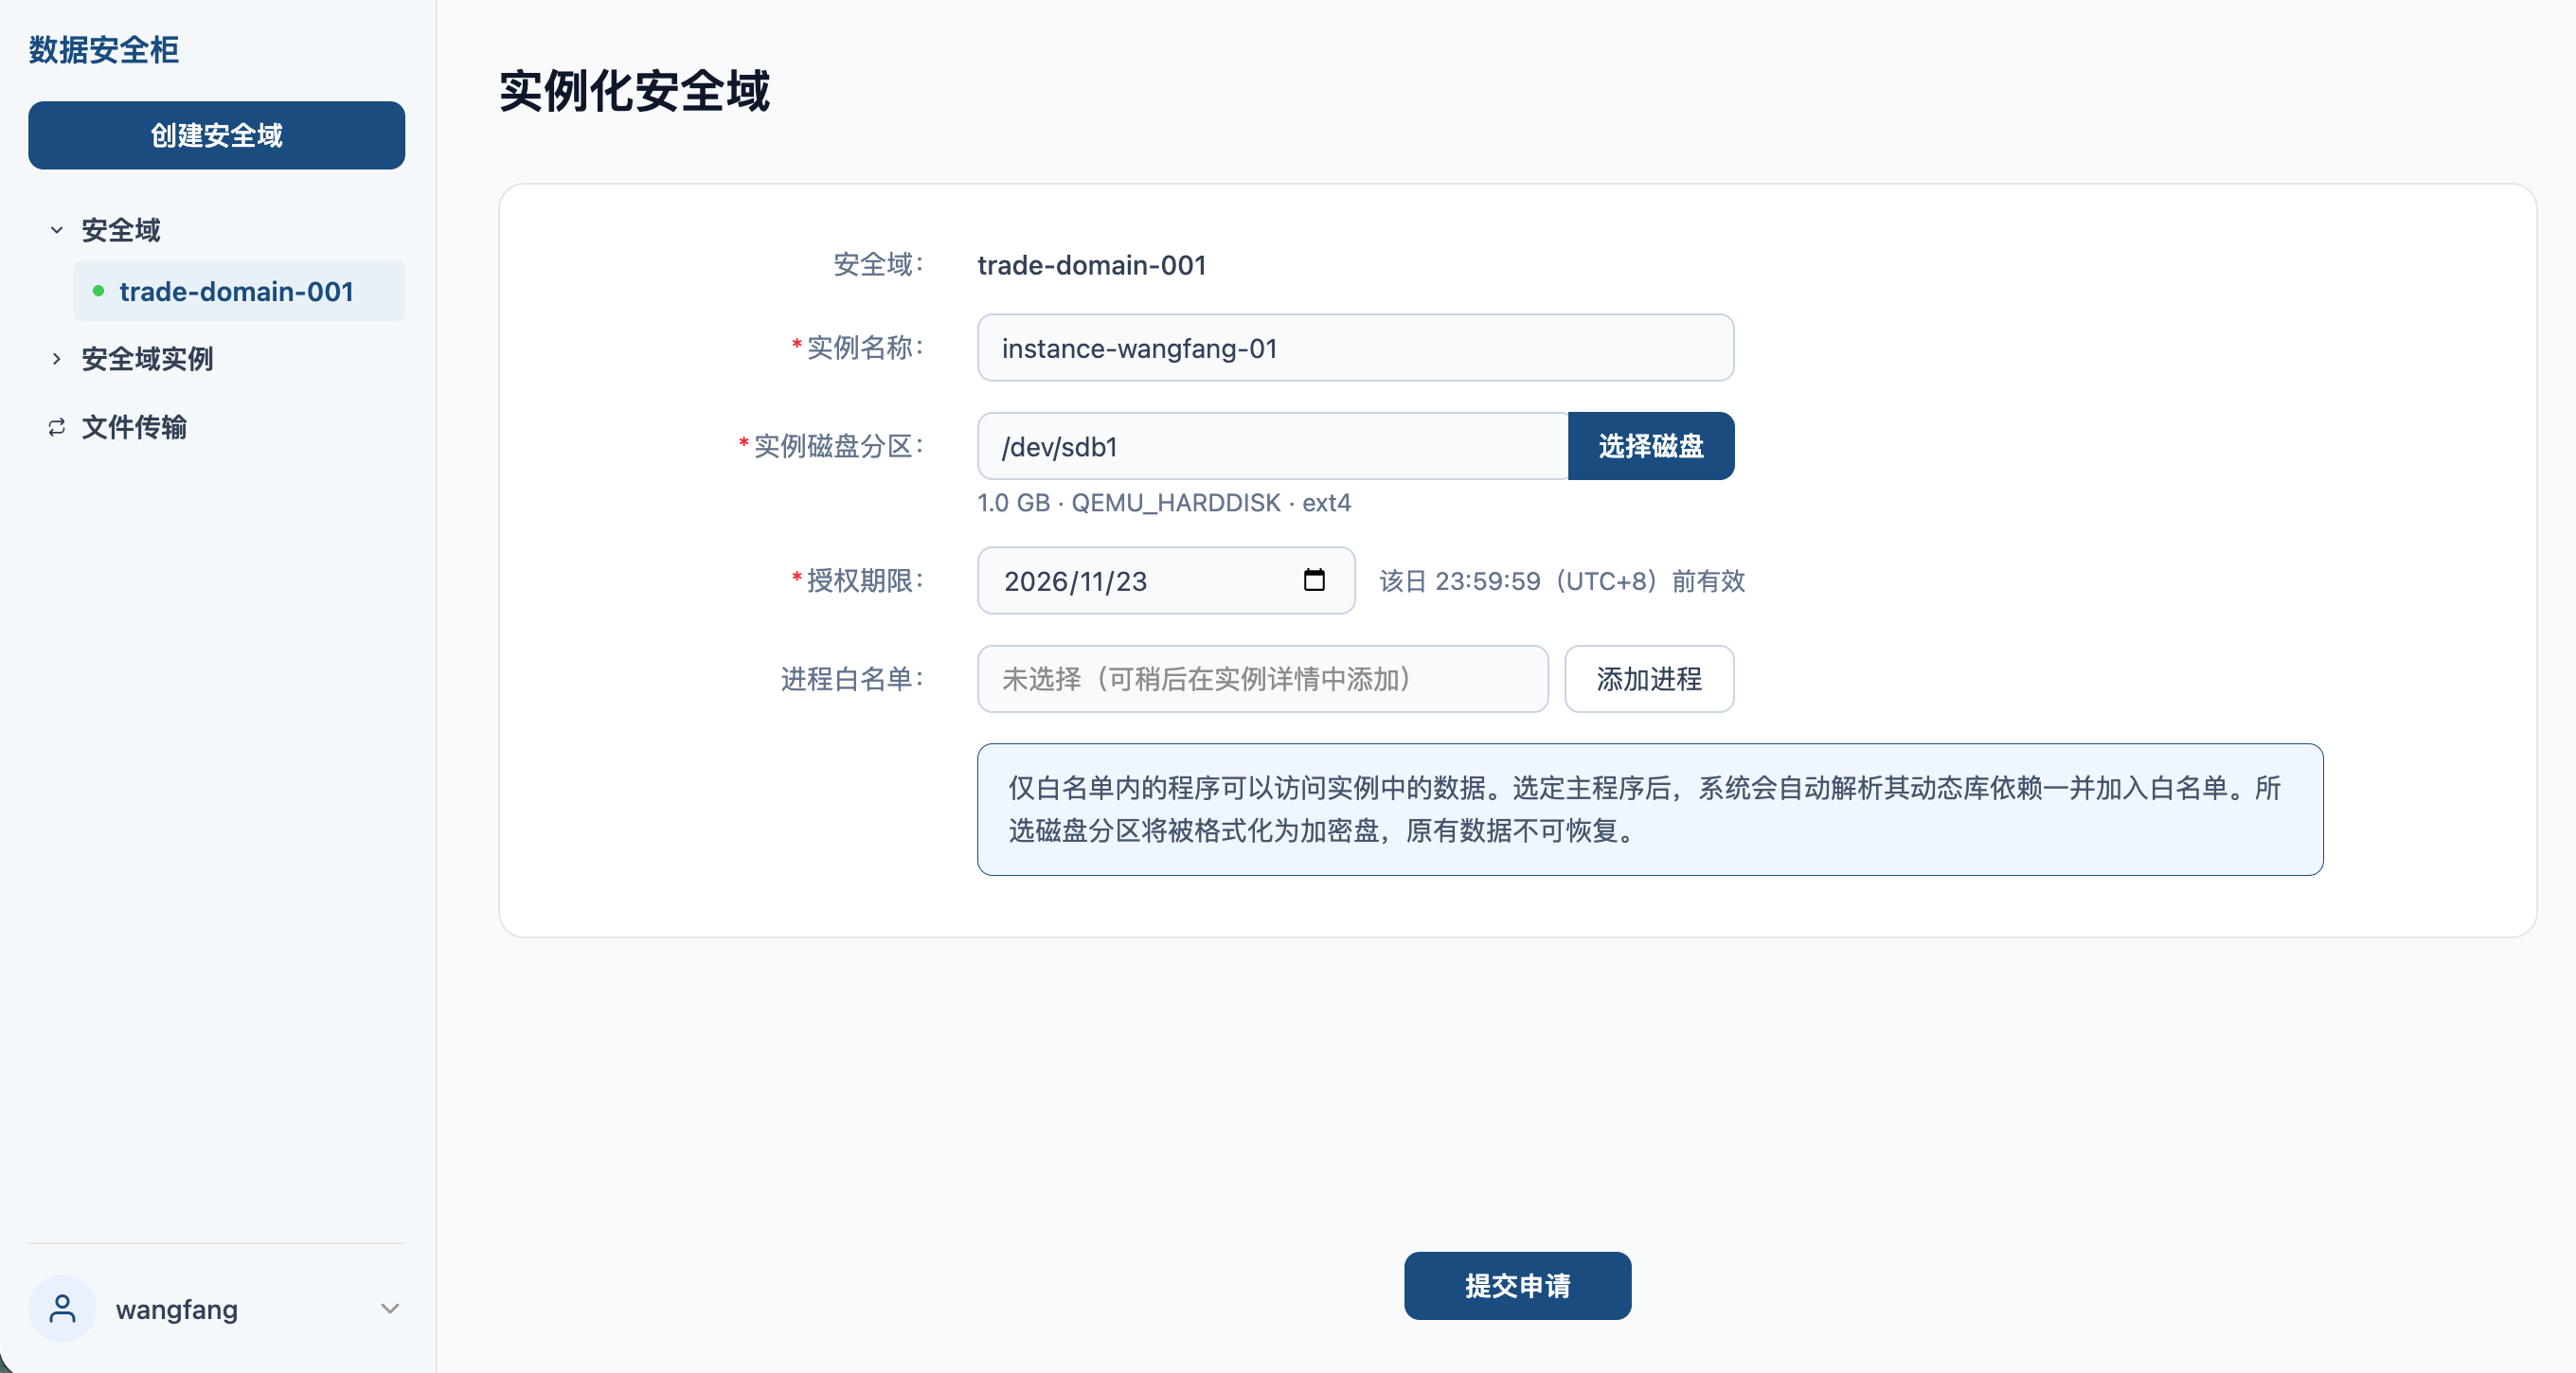
按页面提示填写实例信息。
| 字段 | 说明 |
|---|---|
| 实例名称 | 填写便于识别的实例名称 |
| 磁盘 / 分区 | 选择约定磁盘或分区(示例:/dev/sdb1) |
| 授权期限 | 按交易约定选择;界面默认常见为 60 天,提交前按实际情况调整 |
| 进程白名单 | 可选。系统仅允许白名单内的应用程序访问安全域实例内的数据。如需使用指定程序(如 Python、分析工具等),须提交应用白名单申请,经卖方审核通过后方可使用 |
步骤 4:提交申请
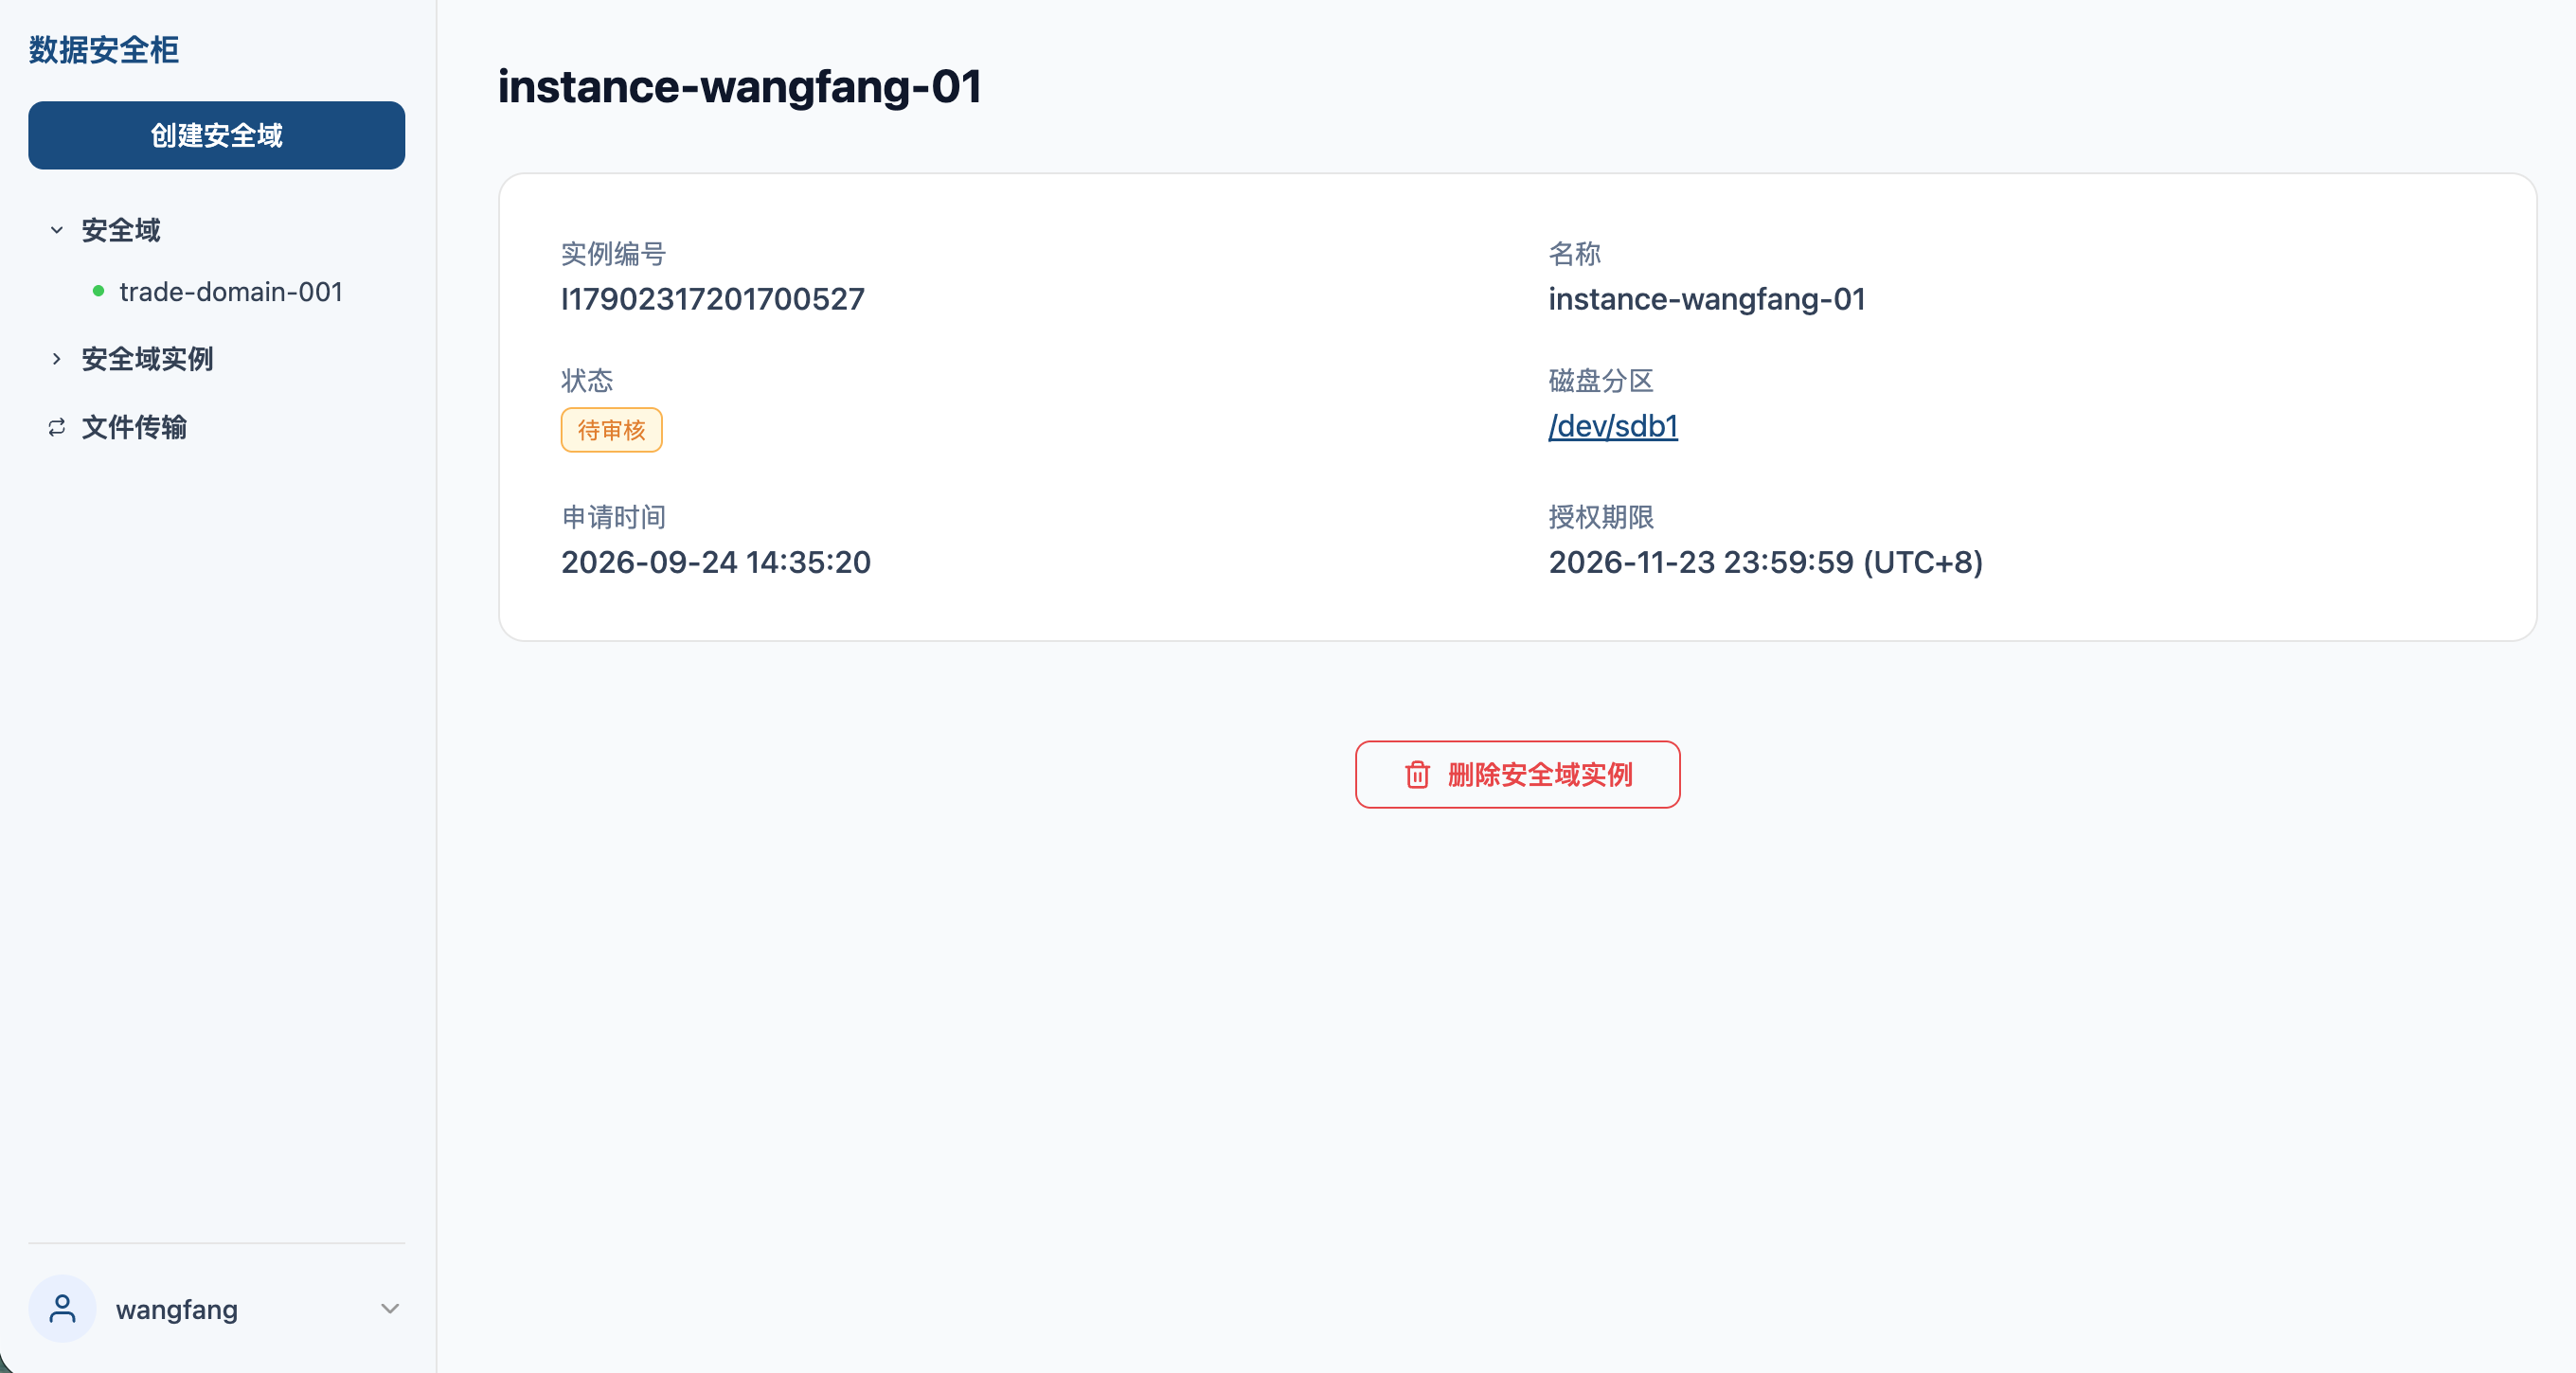
确认信息后提交创建。提交成功后,实例状态为待审核。
结果
实例申请已提交,状态为待审核。将实例名称或实例编号告知数据卖方,供审核使用。
最近修改: 2026-09-28
大纲