
请输入
菜单
步骤六:买方启动实例并导入加密文件
用途
实例状态为已授权后,数据买方启动安全域实例,建立本地受控运行环境;再将卖方交付的加密文件(.sealed)导入实例。导入后系统在实例内解密,供查询、分析、建模使用,原始数据无法直接复制或外传。
本操作任务需要由数据买方操作执行。
前提条件
- 卖方已完成 步骤四:卖方审核实例申请,实例状态为已授权
- 卖方已完成 步骤五:卖方加密文件并发送,买方已获得取件码(或已通过约定方式拿到
.sealed文件) - 买方已登录「网页端」
注意事项
- 安全域实例必须数据卖方审批通过后,才可以进行启动操作。
- 启动后的安全域实例可进行导入加密文件、申请应用白名单、申请导出操作。
- 导入对象须为
.sealed加密文件;导入后数据仅在实例内可用。
操作步骤
步骤 1:启动实例
-
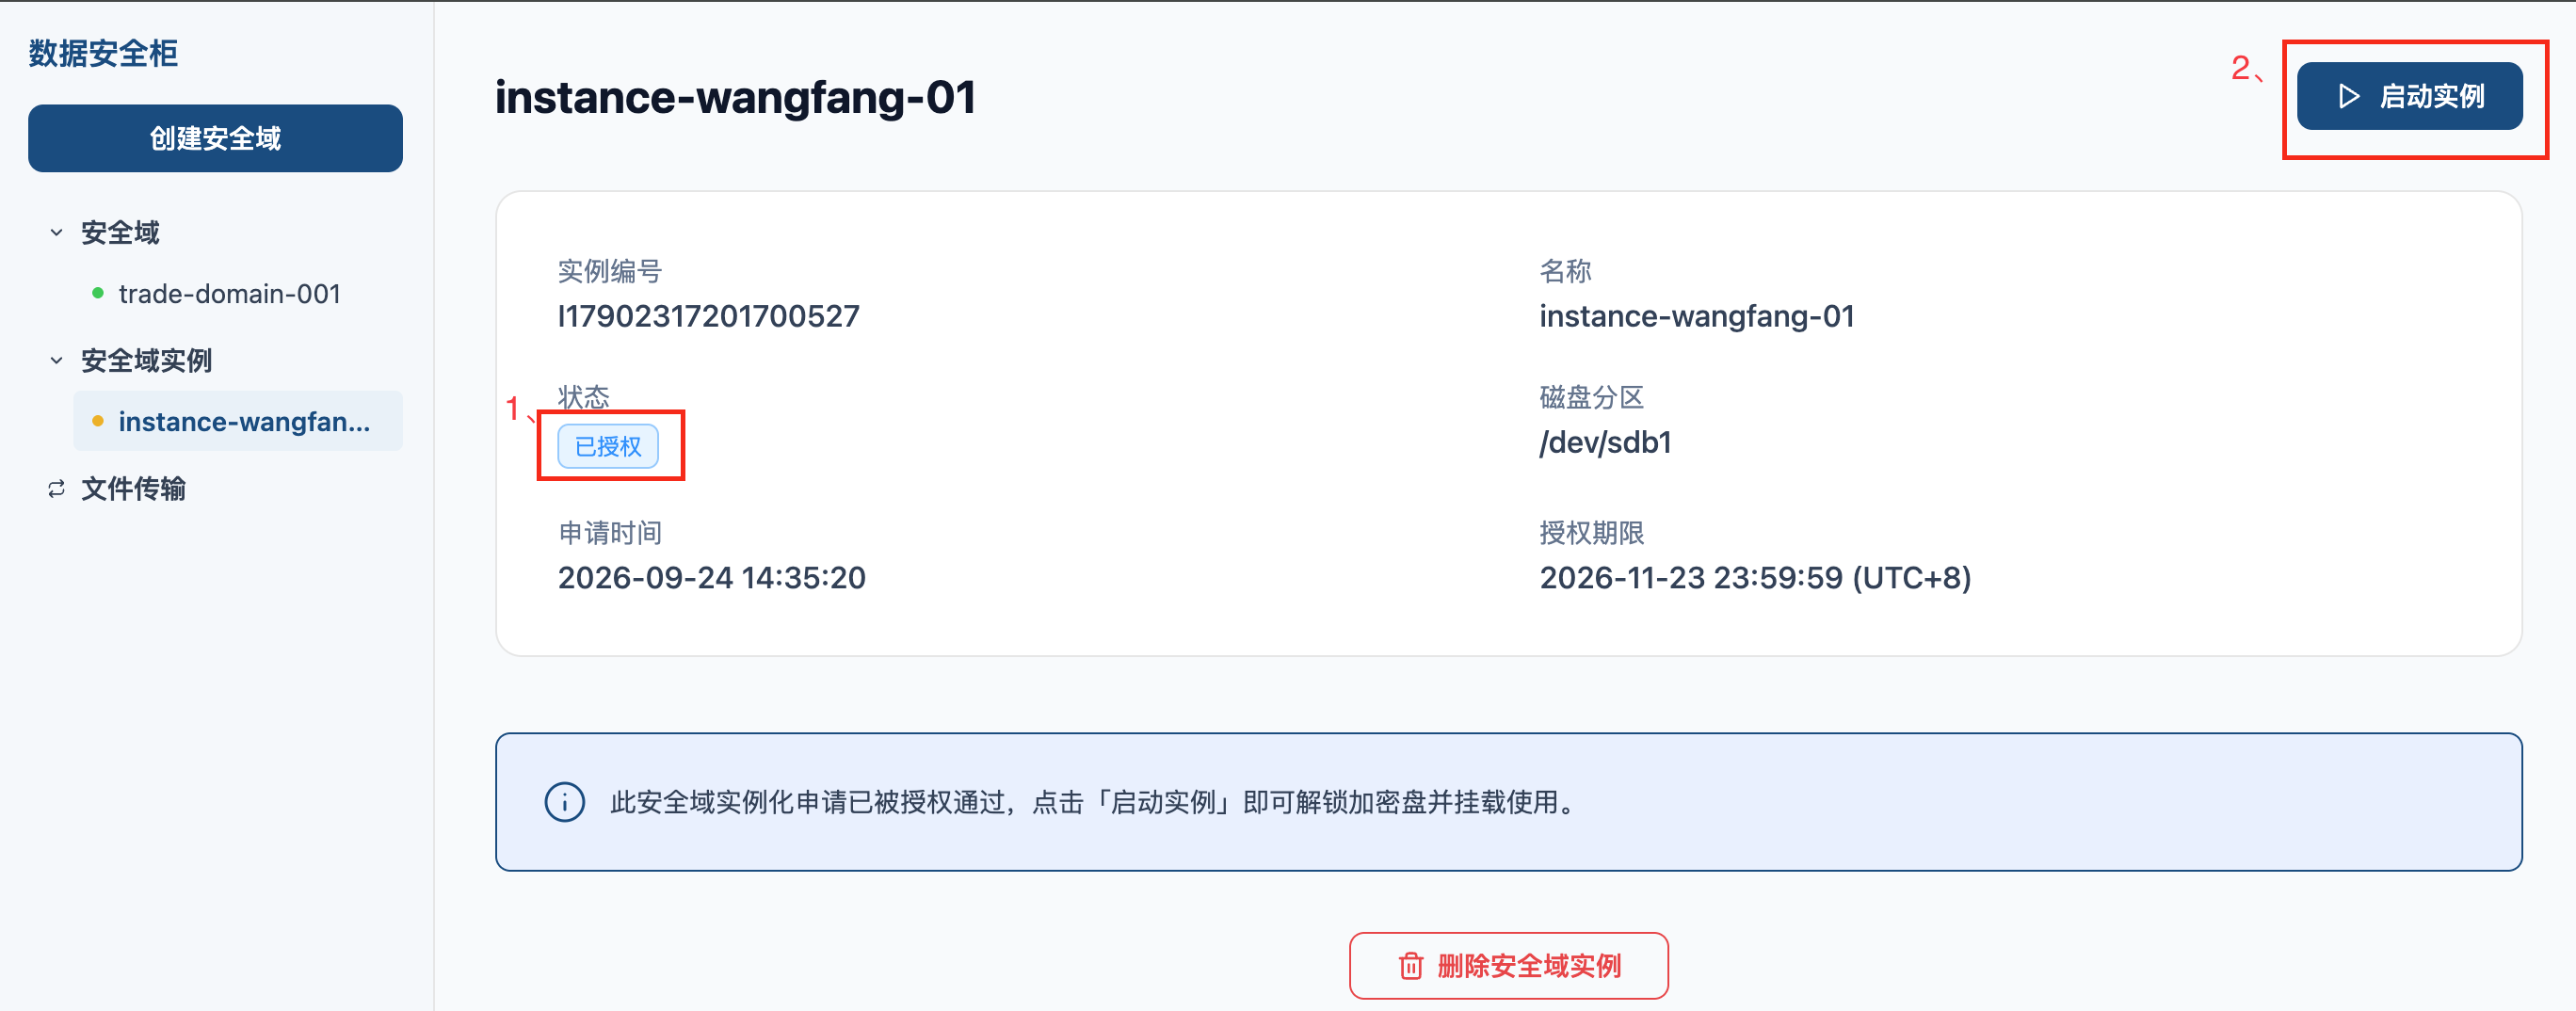
在数据买方端打开实例
instance-wangfang-01。 -
在实例状态为已授权时,点击启动实例。
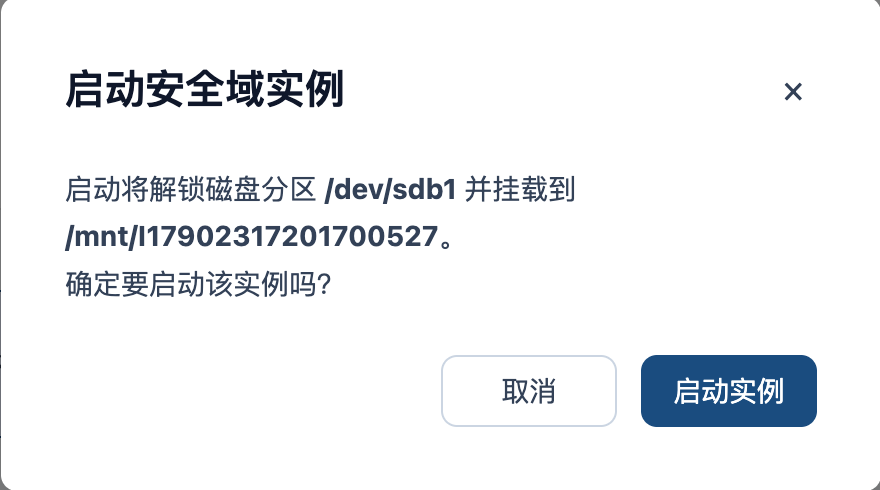
- 在 启动安全域实例弹窗中,确认磁盘分区并启动实例,启动成功,状态变为运行中。
步骤 2:接收加密文件
-
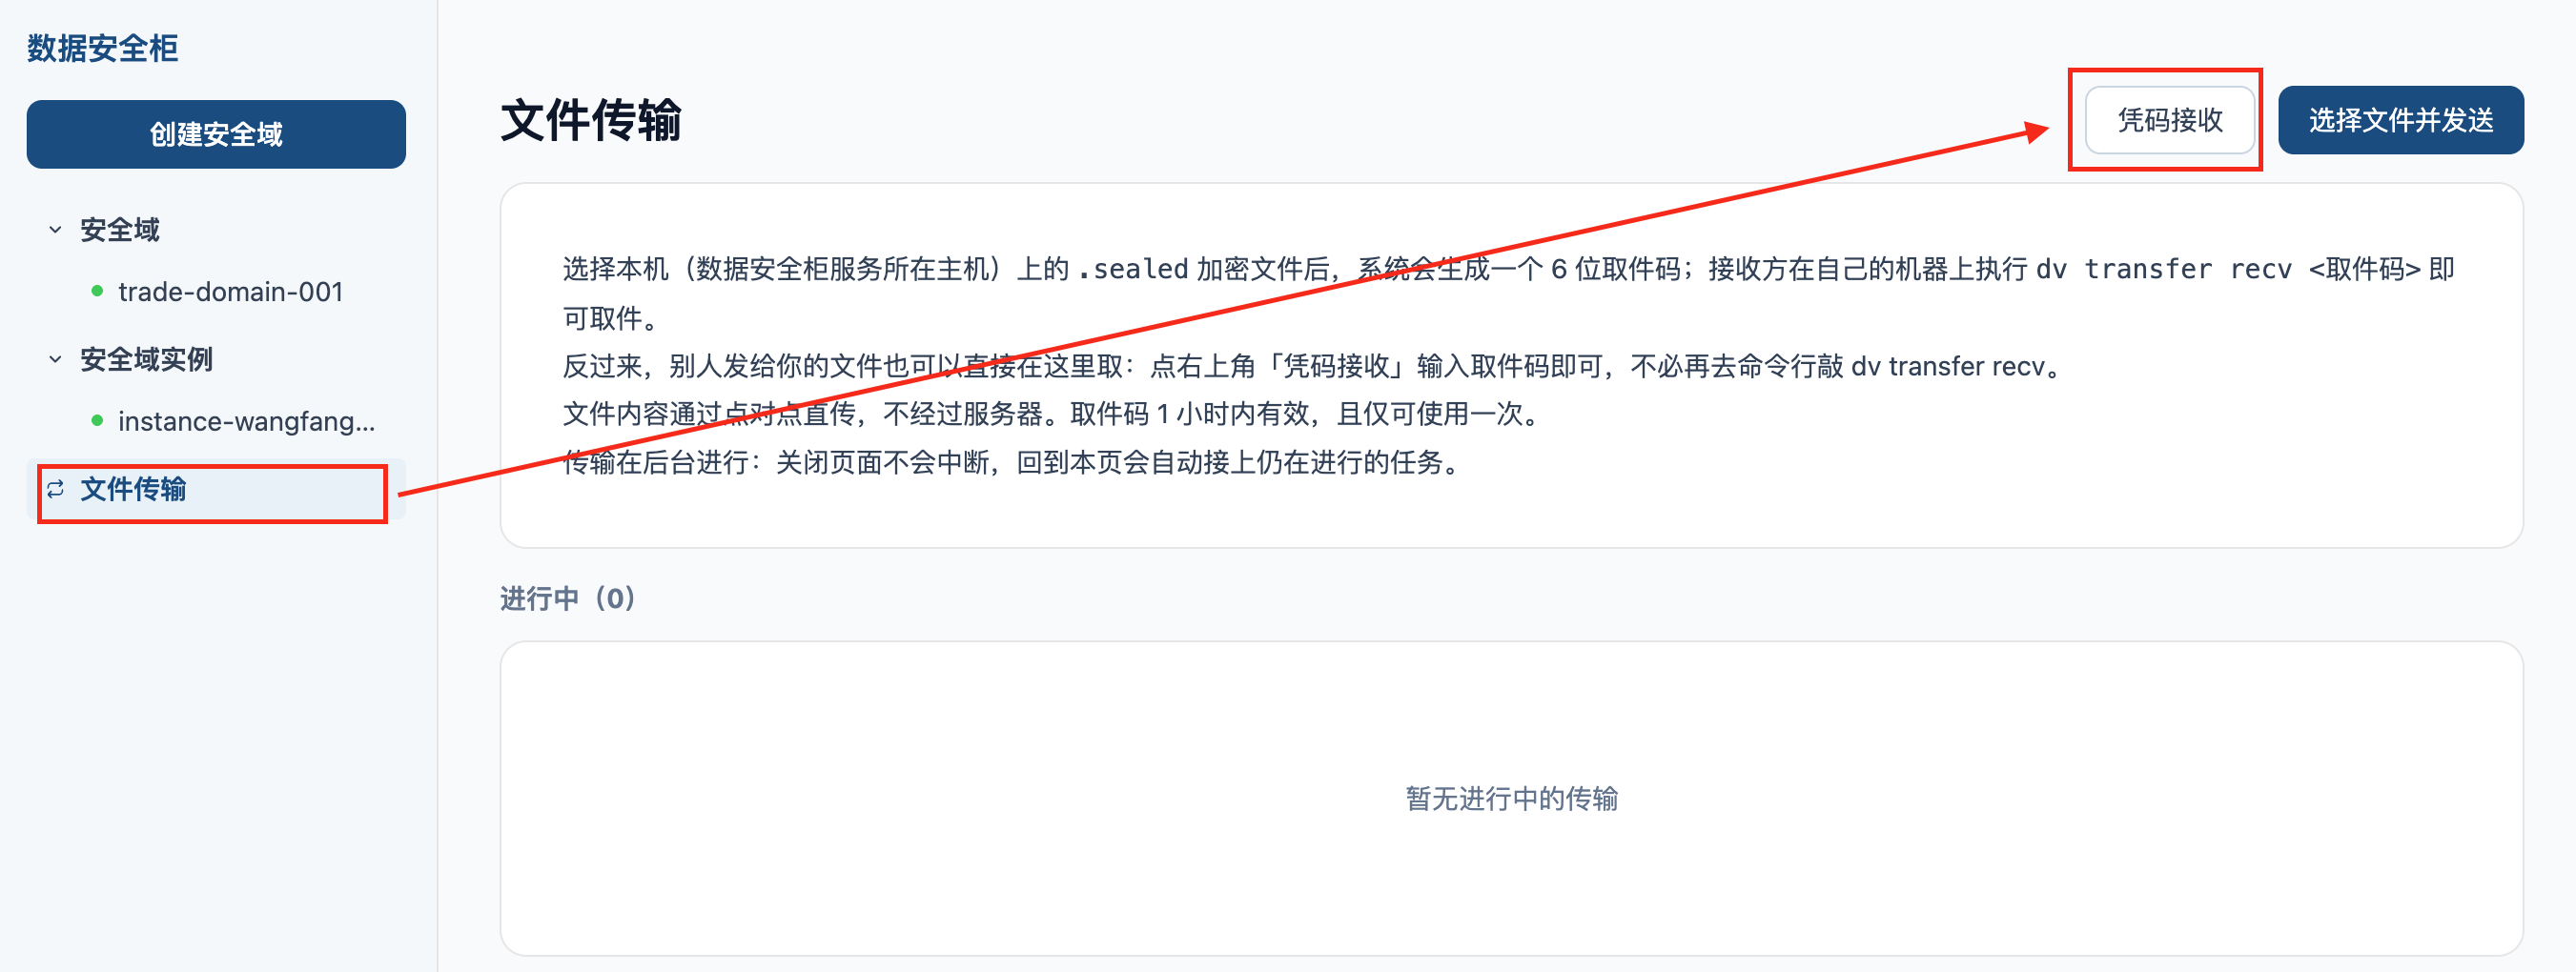
在左侧导航栏中,进入文件传输页面。
-
点击页面右上方凭码接收。
-
在接收页面输入6位取件码。
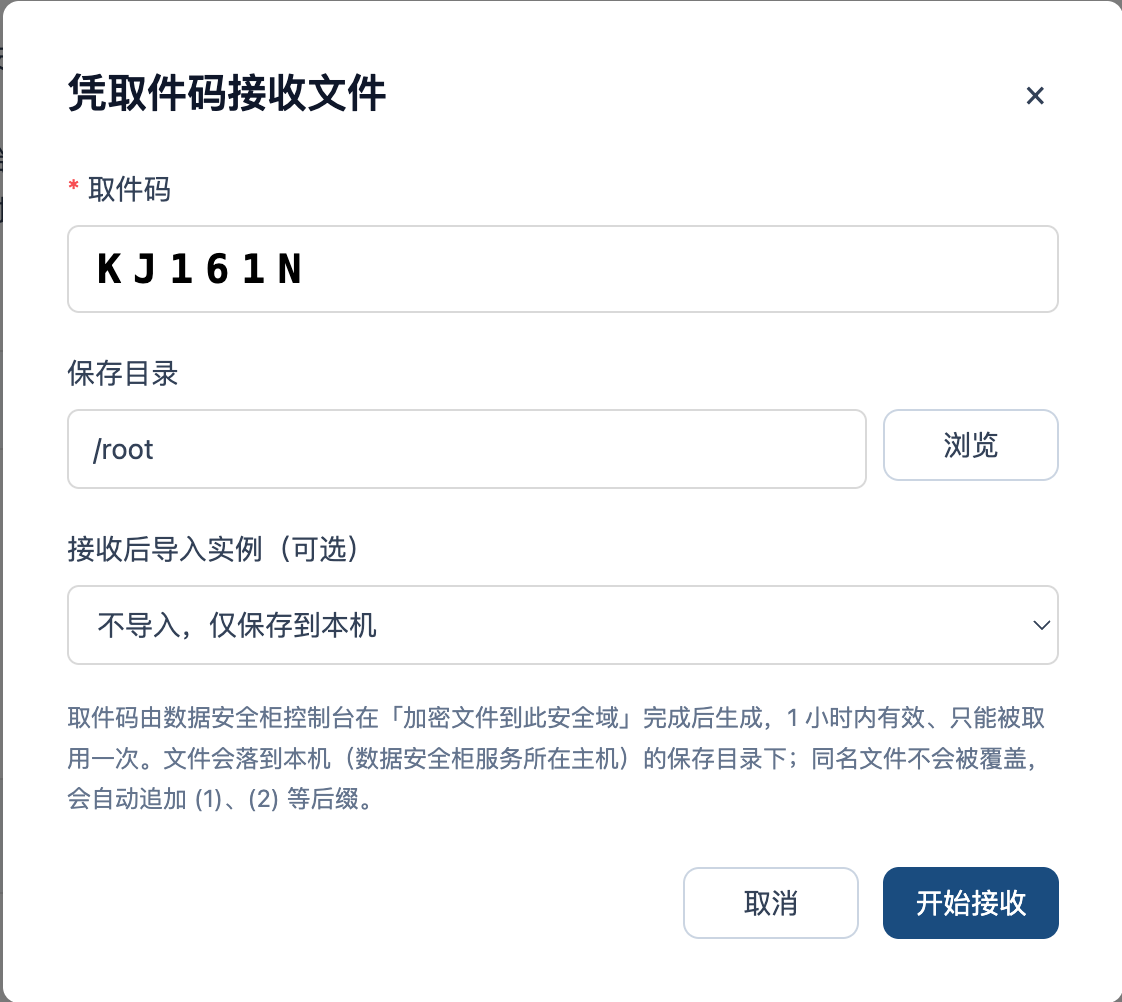
-
点击开始接收,传输成功后,加密文件已保存到买方主机。
若双方约定通过其他方式交付
.sealed文件(如专线拷贝至买方主机指定目录),跳过取件码步骤,直接使用该路径文件进行导入。
步骤 3:导入加密文件到安全域实例
-
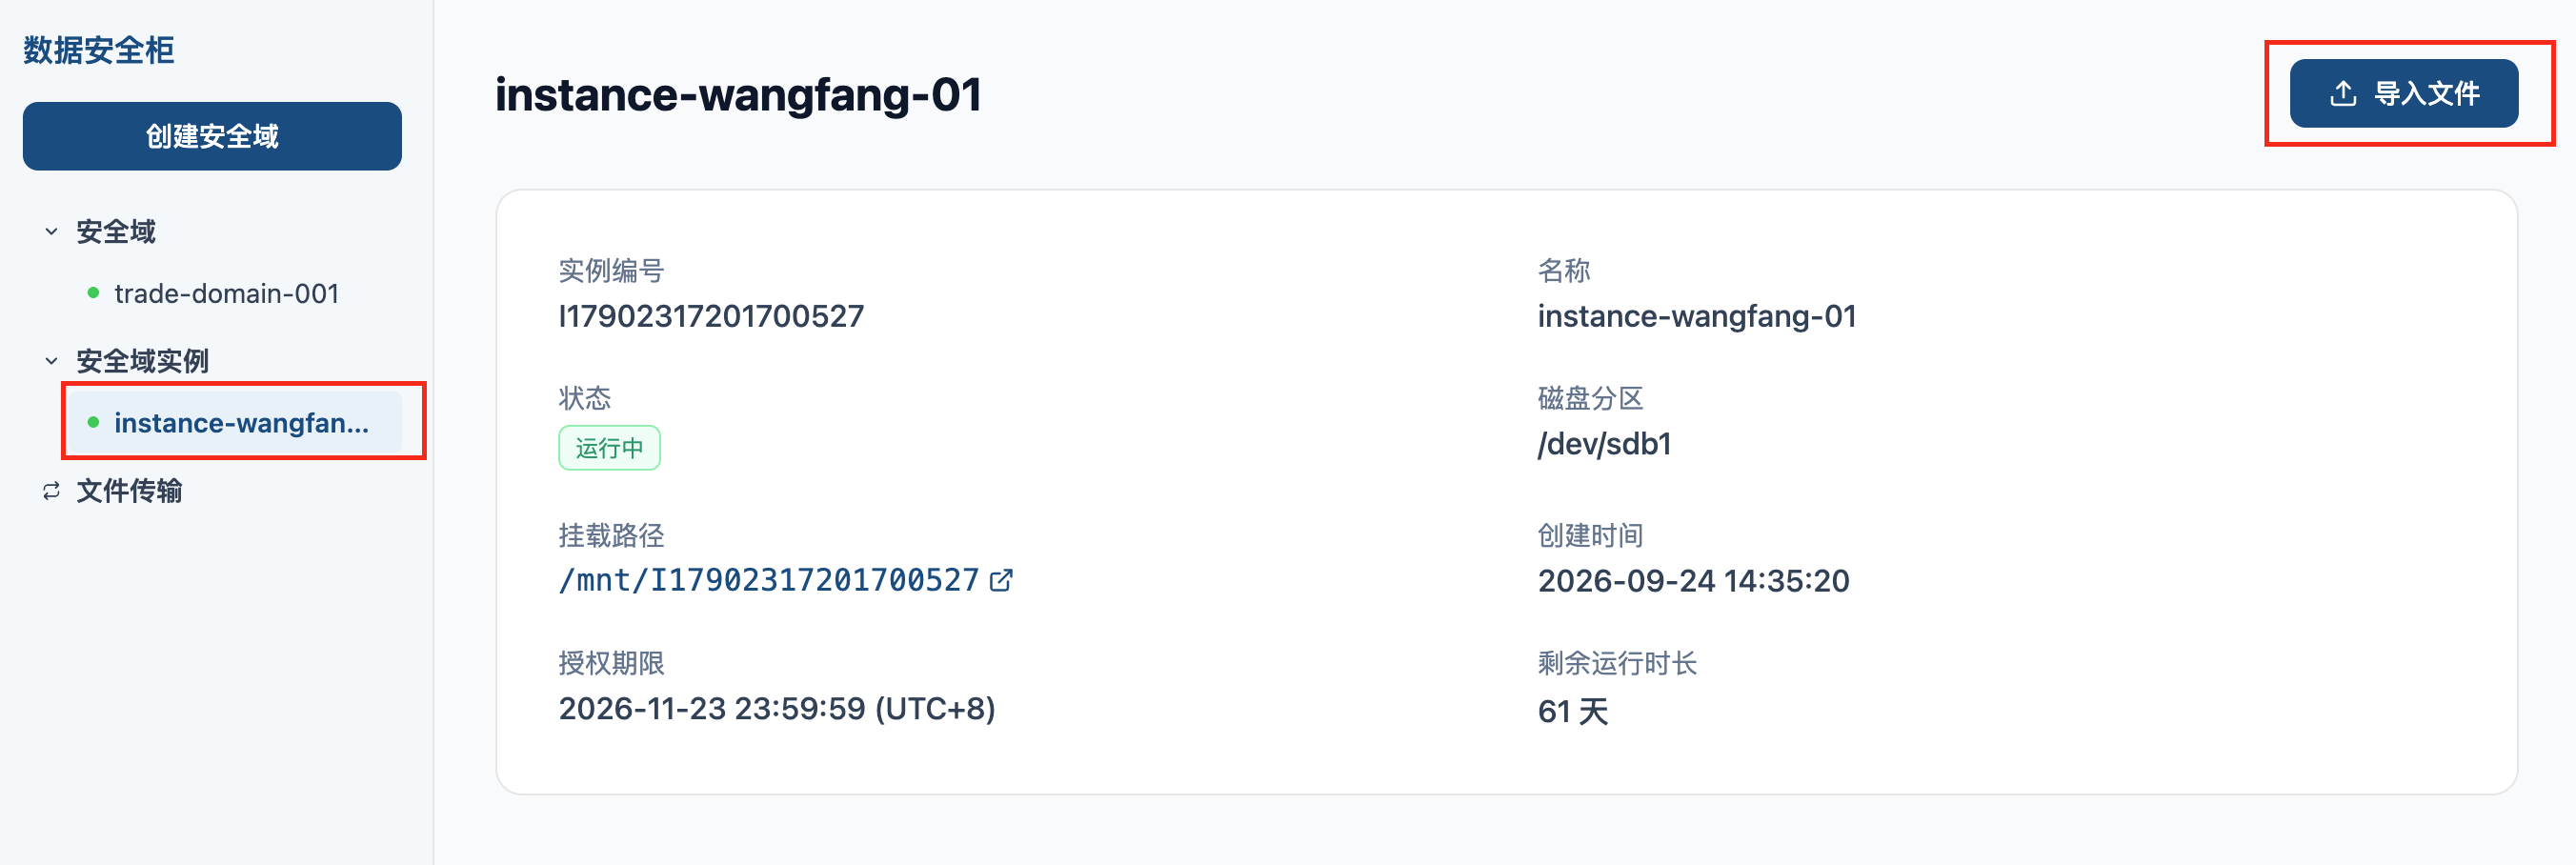
在运行中的安全域实例详情页面,打开导入文件入口。
-
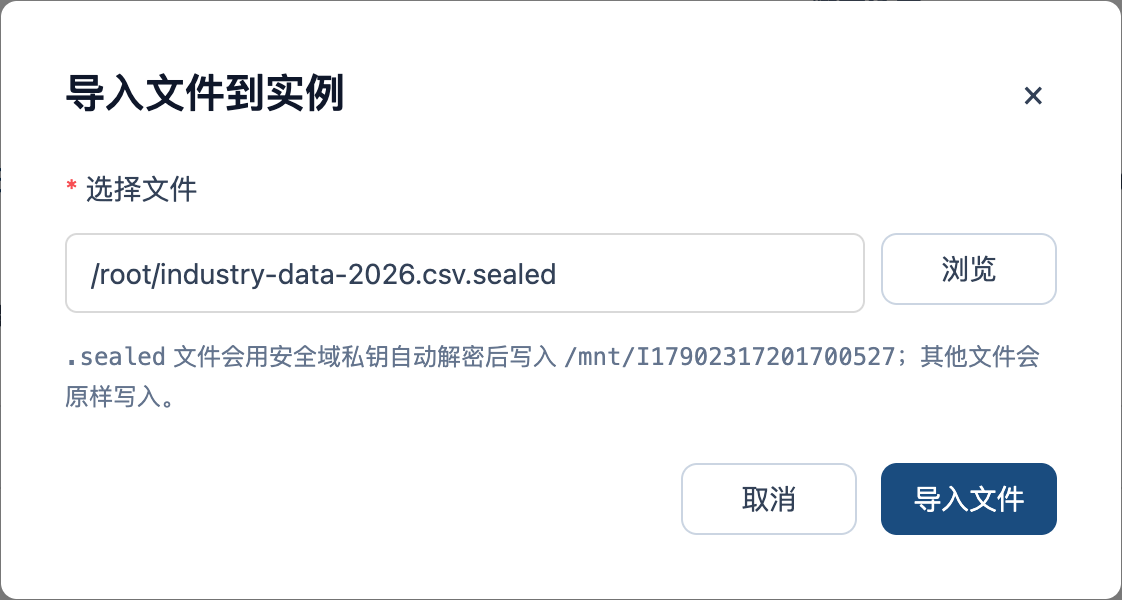
在刚刚保存的文件目录下,选择已接收的加密文件(示例:
industry-data-2026.csv.sealed)。
-
点击导入文件。
结果
- 加密文件已导入实例,可在实例内开展查询、分析、建模等工作
下一步
- 需要指定程序(如 Python)访问实例内数据时:执行 步骤七:买方申请应用白名单
- 不需要白名单、已完成分析后:执行 步骤九:买方申请导出文件
最近修改: 2026-09-28
大纲