
请输入
菜单
从这里开始
产品简介
数据安全柜是一款专为数据交易及高价值数据跨主体流通场景量身打造的本地部署型数据安全交付产品,核心目标是解决数据交易全流程的安全管控问题,让数据在高效流转中实现价值释放,同时全程保障数据资产的安全与权属。
简单来说,数据安全柜就像一个“带锁的智能数据实验室”:数据拥有方把数据“锁”进这个实验室,数据使用方只能在实验室内部合规使用数据,既不影响正常的查询、分析、建模等操作,又能确保数据不会被带出实验室,从根本上防范数据泄露、滥用等风险。
教程说明
本教程说明买卖双方如何配合,走通一次基于数据安全柜的受控数据交易:数据拥有方(卖方)加密交付数据,数据使用方(买方)在安全域实例内查询、分析、建模;分析报告、结果文件等导出到实例外须经卖方审核。
示例场景与角色
示例场景:数据卖方将一份高价值工业数据安全交易给数据买方。数据全程加密传输、域内解密、授权导出,避免泄露、滥用与非法转卖。
| 角色 | 说明 |
|---|---|
| 数据卖方(李华) | 数据拥有方;创建安全域、添加可见用户、加密并发送数据、审核实例申请与导出申请 |
| 数据买方(王芳) | 数据使用方;查看安全域、申请并启动安全域实例、导入加密数据、申请导出 |
正文统一使用「数据拥有方(卖方)」「数据使用方(买方)」;后续步骤标题简写为「卖方」「买方」。
使用流程
整体使用流程分为下面两个阶段,完成准备工作后,参考下列顺序操作。
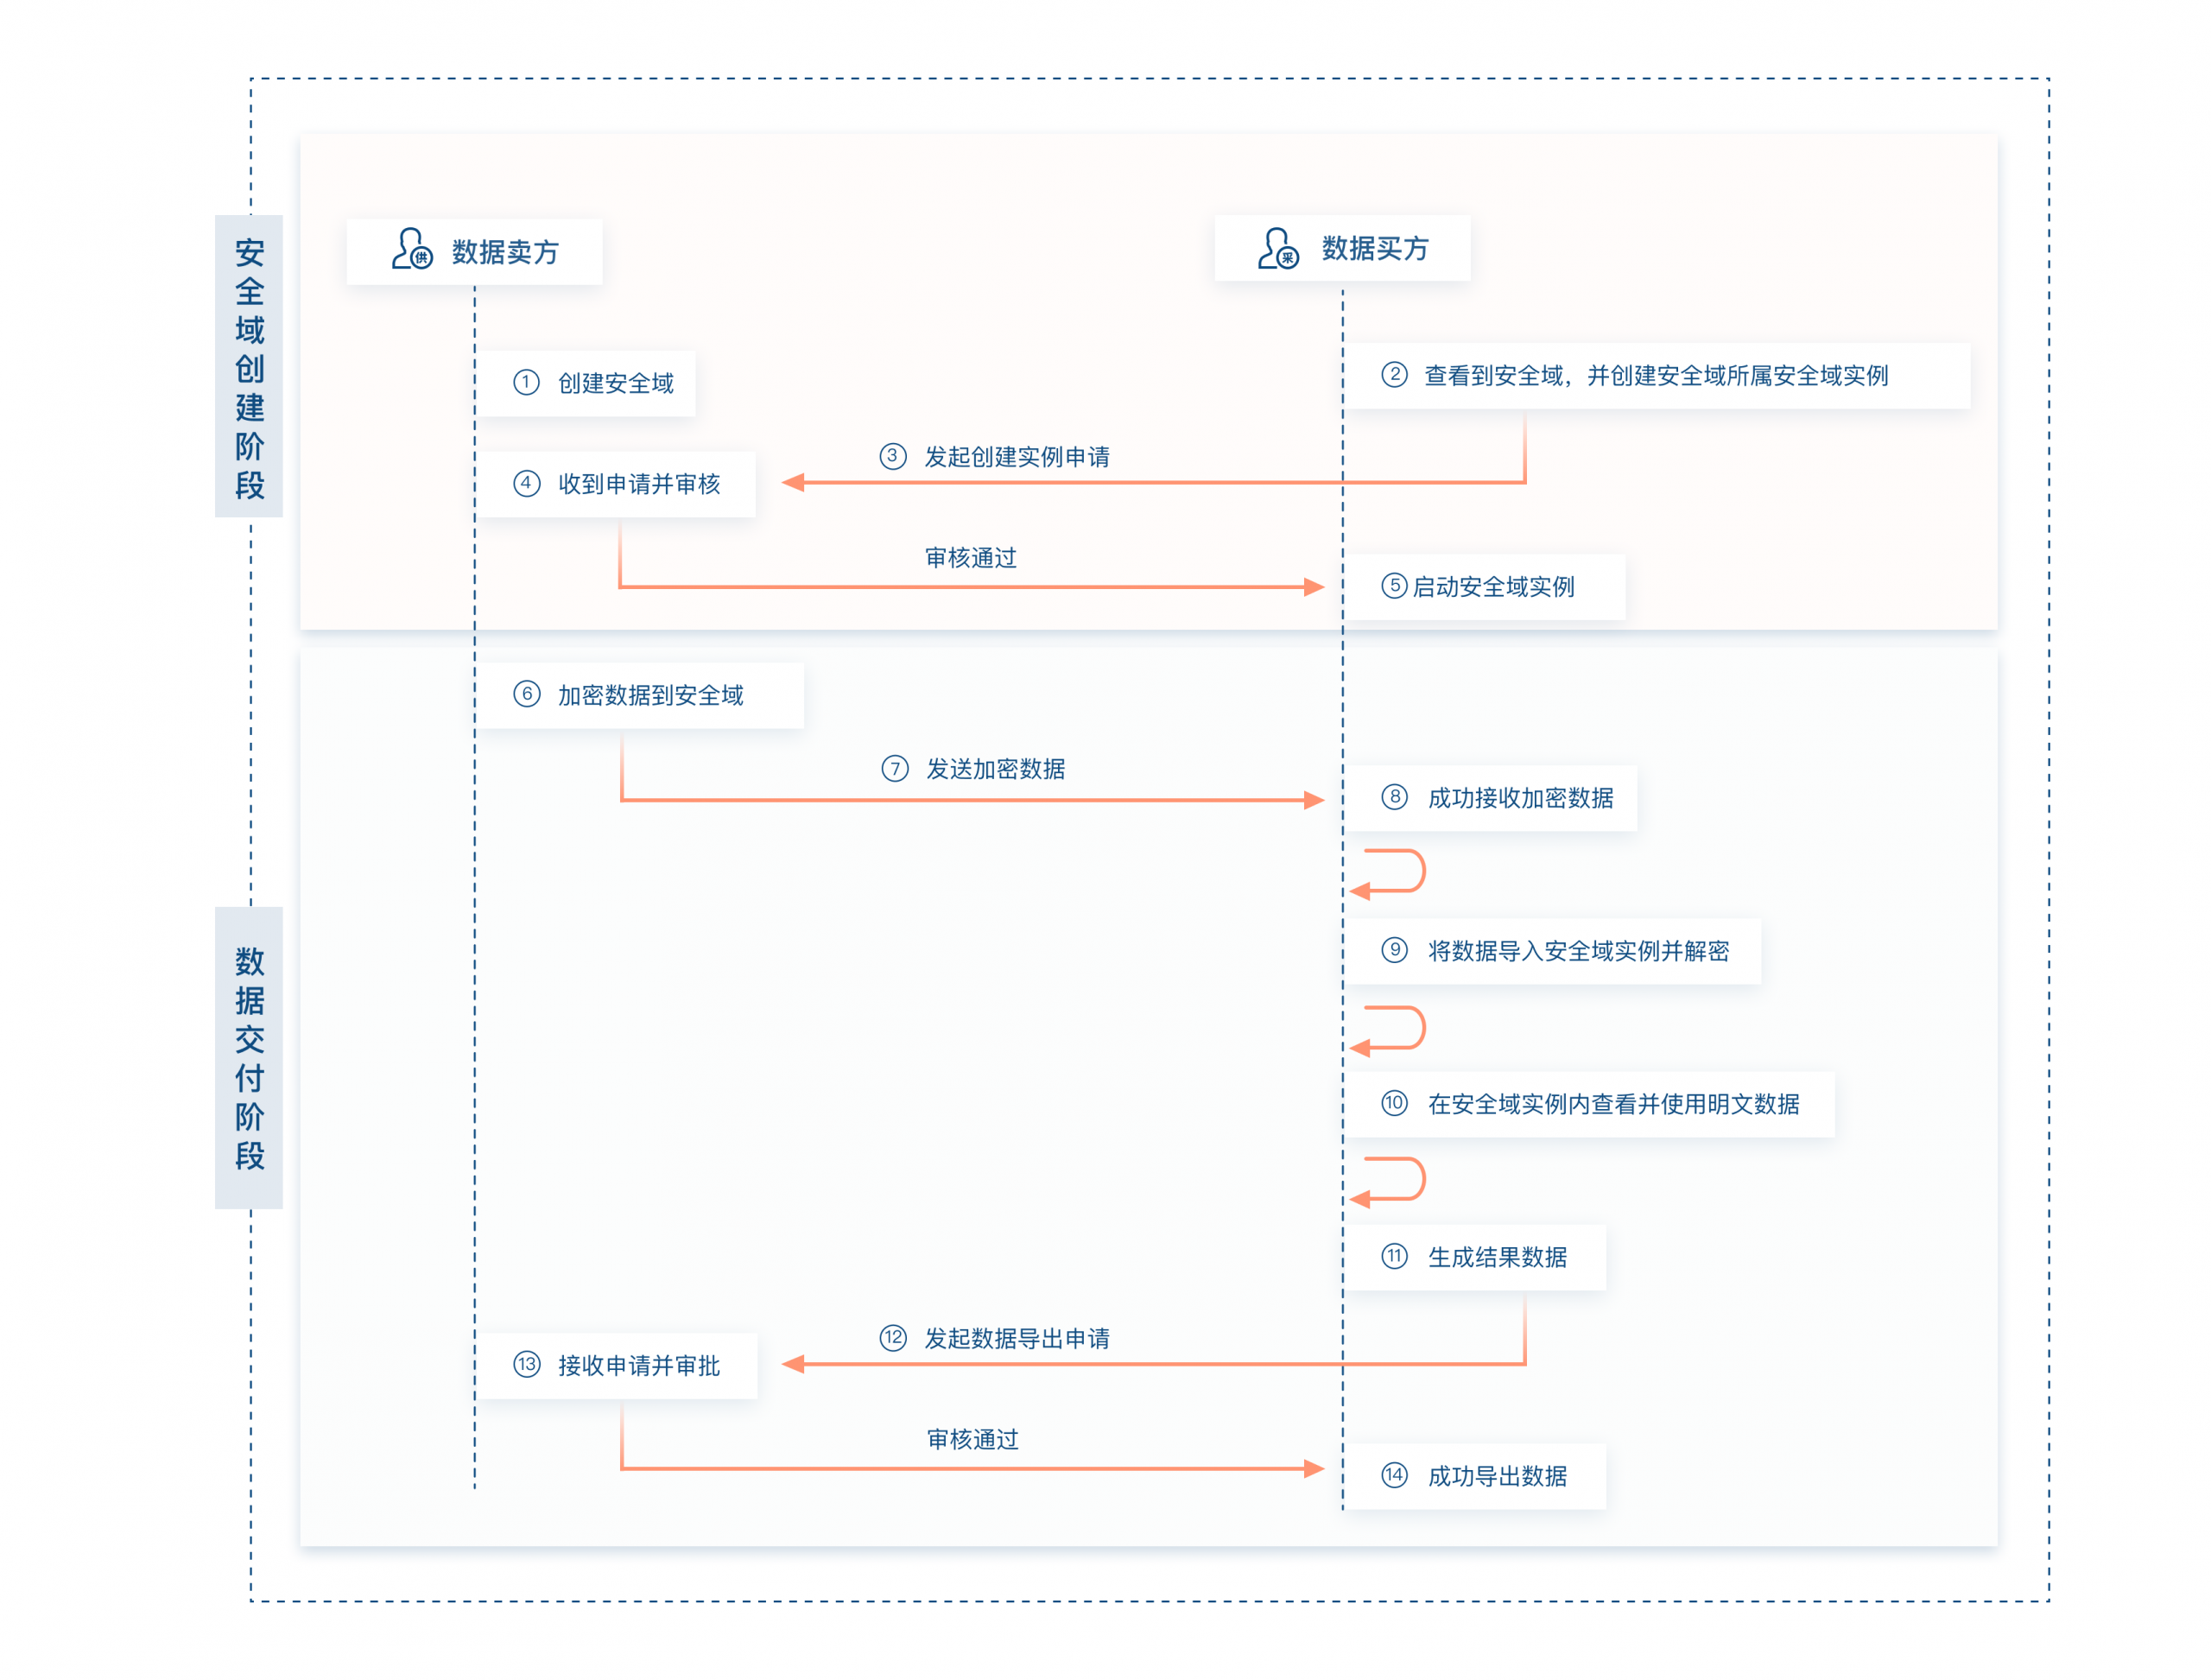
第一阶段:安全域创建与实例申请
- 卖方创建安全域:创建安全域,并将买方添加为可见用户。
- 买方查看安全域并创建实例:买方查看该安全域后,申请创建安全域实例。
- 卖方审核实例申请:卖方通过或拒绝买方的实例申请。
- 买方启动安全域实例:审核通过后,买方启动实例,准备接收数据。
第二阶段:数据交付与受控使用
- 卖方加密并发送数据:卖方将原始数据加密为
.sealed文件并交付买方。 - 买方接收并导入加密数据:买方接收加密文件并导入已启动的实例,在实例内解密使用。
- 买方使用加密数据:买方在安全域实例内开展查询、分析、建模等操作,行为受策略管控并留痕。
- 买方申请导出结果:买方申请将分析报告、结果文件等导出到实例外。
- 卖方审核导出申请:卖方按文件审核;通过后买方取出已通过的文件。
最近修改: 2026-09-28
大纲